Endüstri 4.0 ve siber-fiziksel sistemlerin yaygınlaşması, fabrikalardaki operasyonel teknolojiler (OT) ile kurumsal bilgi teknolojileri (IT) arasındaki sınırları tamamen ortadan kaldırmıştır. Sahadaki sensörler, PLC’ler ve robotik sistemler artık sadece yerel ağda kalmayıp, bulut platformları ve merkezi veri analitiği sistemleriyle doğrudan konuşmaktadır. Bu açık ekosistem, üretim verimliliğini zirveye taşırken OT ağlarını da siber tehditlerin açık hedefi haline getirmektedir. Endüstriyel haberleşmenin küresel standardı olan OPC UA (Open Platform Communications Unified Architecture), yeni nesil PubSub (Publish-Subscribe) mimarisi ve Zero Trust (Sıfır Güven) güvenlik yaklaşımıyla, akıllı fabrikaların veri trafiğini uçtan uca koruma altına almaktadır.
Geleneksel OPC UA ve PubSub Mimarisinin Getirdiği Esneklik
Klasik OPC UA mimarisi, istemci-sunucu (Client-Server) modeline dayanır. Bu modelde her istemci, sunucuya doğrudan bağlanarak veri talep eder. Ancak binlerce IoT cihazının ve sensörün yer aldığı devasa fabrikalarda, bu birebir bağlantı modeli ağ üzerinde büyük bir yük (overhead) ve gecikme yaratır.
Publish-Subscribe Modeli ile Ölçeklenebilirlik
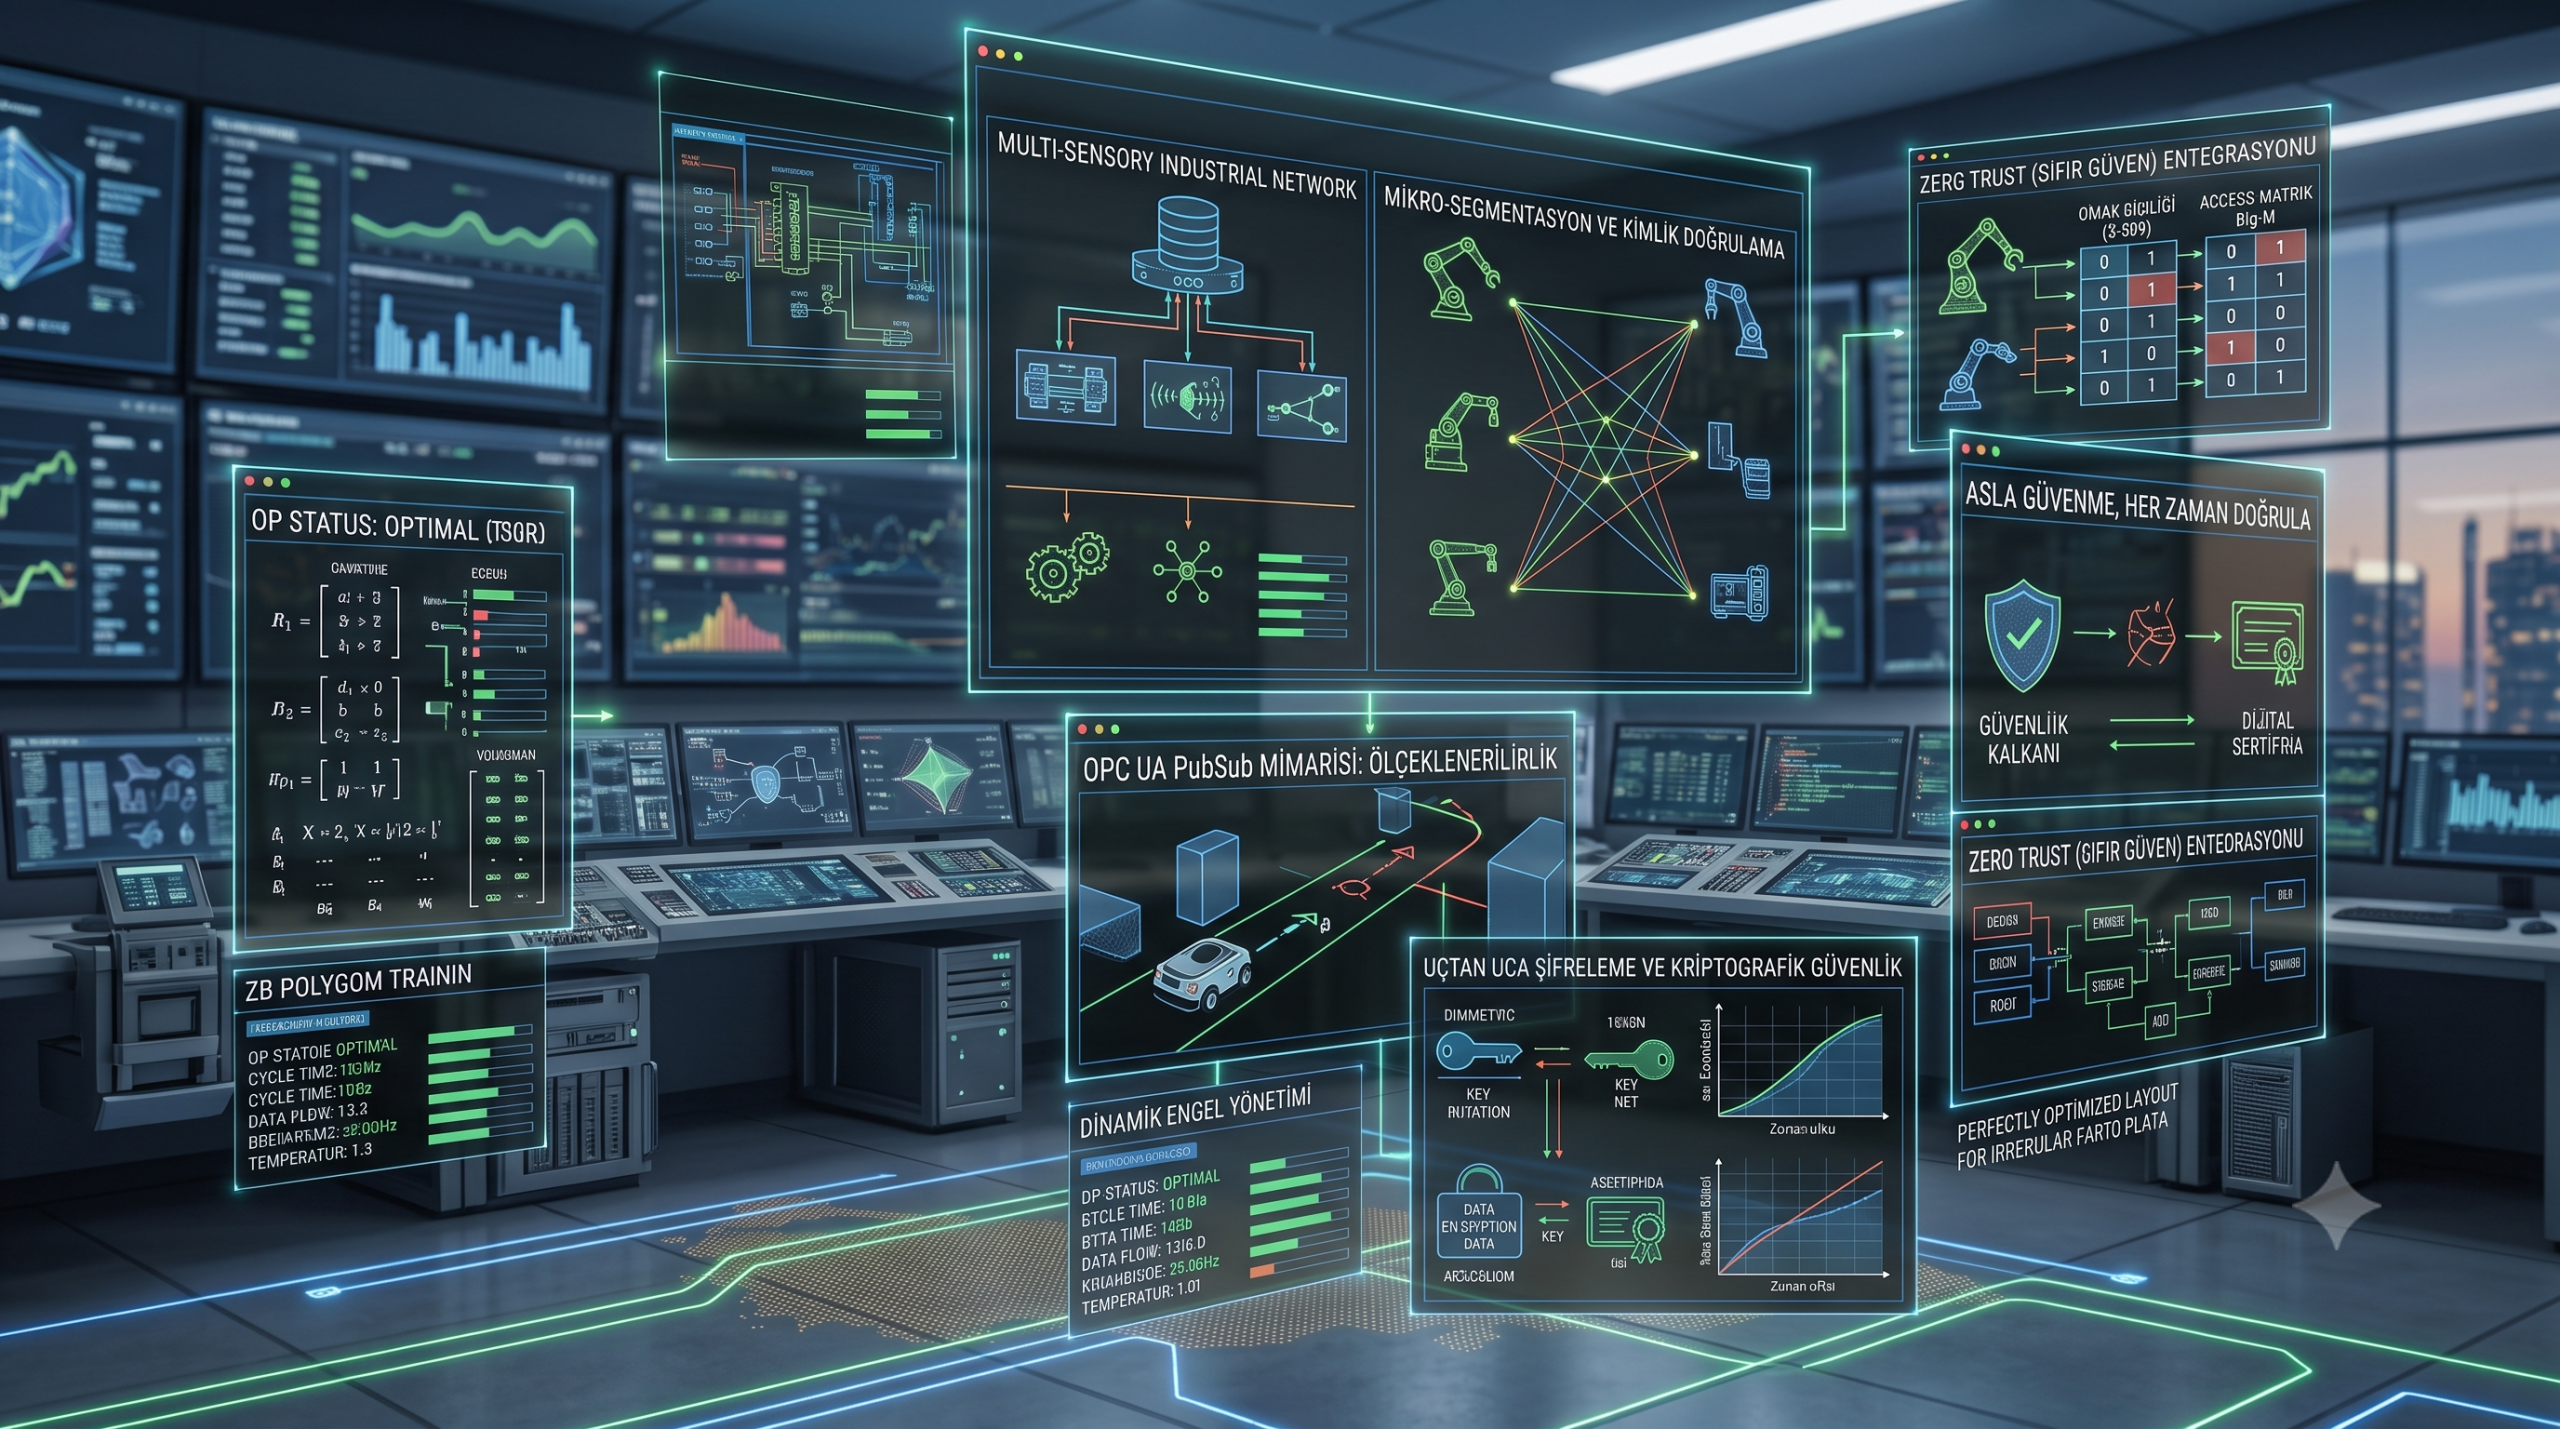
OPC UA PubSub mimarisi, cihazların birbirini doğrudan tanımasına gerek kalmadan veri alışverişi yapmasını sağlar. Veriyi üreten cihaz (Publisher), bilgiyi merkezi bir aracıya (Broker / MQTT veya AMQP) ya da doğrudan yerel ağa (UDP Multicast) yayınlar. Bu veriye ihtiyaç duyan sistemler (Subscriber) ise ilgili konuya abone olarak veriyi çeker. Bu yapı, ağ trafiğini minimize ederken, milisaniyeler seviyesinde deterministik veri akışı gerektiren endüstriyel operasyonlar için mükemmel bir ölçeklenebilirlik sunar.
OT Dünyasında Sıfır Güven (Zero Trust) Yaklaşımı
Geleneksel fabrika güvenliği, “çevre güvenliği” (perimeter security) mantığına dayanıyordu; yani fabrikanın dış güvenlik duvarı (firewall) aşılamadığı sürece iç ağdaki tüm PLC ve SCADA sistemleri birbirine tamamen güveniyordu. Oysa modern siber saldırılar, ağa bir kez sızdıktan sonra içeride hiçbir engelle karşılaşmadan ilerleyebilmektedir. Zero Trust (Sıfır Güven) prensibi ise net bir kural koyar: “Asla güvenme, her zaman doğrula.”
Mikro-Segmentasyon ve Kimlik Doğrulama
Zero Trust prensibinin OPC UA PubSub mimarisine entegrasyonu, fabrikadaki her bir bileşenin (bir sıcaklık sensörünün bile) kendine ait benzersiz bir dijital kimliğe (X.509 sertifikaları) sahip olmasını zorunlu kılar. Cihazlar ağa bağlandıkları anda ve yaptıkları her veri yayınında kimlik doğrulamasından geçer. Ağ, mikro-segmentasyon teknikleriyle küçük hücrelere bölünür; böylece montaj hattındaki bir robotik kolun uğrayacağı olası bir siber sızıntı, lojistik hattındaki AGV sistemlerine hiçbir şekilde sıçrayamaz.
Uçtan Uca Şifreleme ve Kriptografik Güvenlik
OPC UA PubSub mimarisinde güvenlik, sadece erişim kontrolüyle sınırlı değildir. Yayınlanan verinin (payload) yolda değiştirilmediğinden ve yetkisiz gözler tarafından okunmadığından emin olunması gerekir.
Simetrik ve Asimetrik Anahtar Yönetimi
PubSub güvenliğinde, yayıncılar ve aboneler arasında veri şifrelemesi için yüksek performanslı simetrik şifreleme algoritmaları (AES-256-GCM) kullanılır. Bu şifreleme anahtarlarının güvenli bir şekilde dağıtılması ve belirli periyotlarla yenilenmesi (key rotation) görevini ise merkezi bir Güvenlik Anahtar Servisi (SKS – Security Key Service) üstlenir. Veri paketleri imza mekanizmalarıyla (HMAC) korunduğu için, araya girme (Man-in-the-Middle) saldırılarıyla verinin manipüle edilmesi veya sahte komutlar üretilmesi engellenir.
Uç Nokta Güvenliği ve Endüstriyel Yazılım Uzmanlığı
OT ağlarında Zero Trust ve gelişmiş haberleşme protokollerini devreye almak; eski nesil (legacy) donanımların kısıtlı işlemci güçlerini optimize etmekten, endüstriyel siber güvenlik standartlarına (IEC 62443) tam uyum sağlamaya kadar uzanan kritik bir mühendislik disiplinidir. Hem veri trafiğini milisaniye hassasiyetinde yönetebilen hem de bu trafiği aşılmaz kriptografik duvarlarla ören yazılım mimarileri, modern sanayinin en stratejik kalesidir.
Özellikle endüstriyel haberleşme protokolleri, siber siber-fiziksel sistem koruması ve veri güvenliği mimarileri alanlarında güçlü mühendislik kaslarına sahip olan, Metalojik gibi öncü şirketler, geliştirdikleri güvenli veri toplama (SCADA/IoT) çözümleri ve OPC UA entegrasyon projeleriyle üretim hatlarının siber dayanıklılığını en üst seviyeye çıkarmaktadır. Fabrikaların ticari sırlarını ve operasyonel sürekliliğini küresel tehditlere karşı koruyan bu ileri düzey siber güvenlik çözümleri, sanayide güvenli dijital dönüşümün standartlarını yeniden belirlemektedir.
Sonuç
OPC UA PubSub mimarisi ve Zero Trust entegrasyonu, akıllı fabrikaların veri omurgasını hem esnek hem de aşılmaz bir zırha dönüştürmektedir. Üretim sahasındaki en ufak sensörden bulut mimarilerine kadar uzanan tüm veri yollarını sürekli doğrulama ve uçtan uca şifreleme ile koruyan vizyoner üreticiler, siber tehdit endişelerinden arınmış, sürdürülebilir ve kesintisiz bir üretim geleceğini bugünden güvence altına alacaktır.
Bir yanıt yazın